Если вы читали предыдущие части этой статьи, вы, возможно, почувствуете, что понимаете, что этот принцип пытается сказать. И Вы были бы правы в том смысле, что этот принцип является…
Инверсия зависимостей
Laravel, PHP, архитектура и инженерная практика
Если вы читали предыдущие части этой статьи, вы, возможно, почувствуете, что понимаете, что этот принцип пытается сказать. И Вы были бы правы в том смысле, что этот принцип является…
Разделение интерфейса . . . Хм, это звучит не так уж плохо, не так ли? Похоже, это как-то связано с разделением . . . МММ, разделяемся . . . межфазные границы. Мне просто…
Хочется вкратце проговорить то, как учиться, чтобы научиться, а не потратить время зря. Сразу отмечу, что идея не моя, но дошел я до нее в последние годы самостоятельно….
Что в офисе, что на удаленке нас часто преследуют бестолковые встречи, которые несут больше трату времени, чем конкретную пользу. Хотелось бы рассмотреть пару простых приемов, которые можно применить…
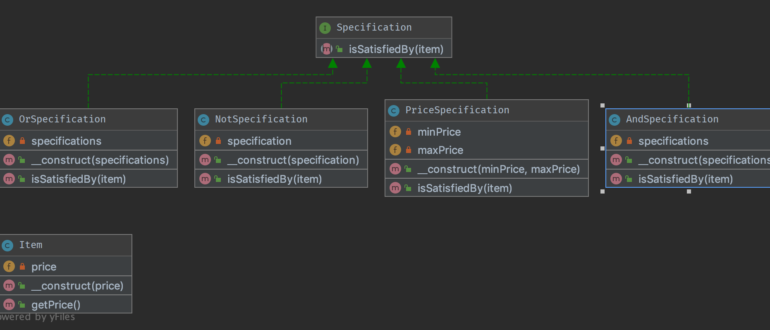
Цель Строит четкую спецификацию бизнес-правил, где объекты могут быть проверены. В составе класса спецификации существует один метод, называемый isSatisfiedBy ,который возвращает либо true, либо false в зависимости от того, удовлетворяет ли данный объект…
Рассмотрим ситуацию, когда действия одного человека (назовем его Бяка) приносят дискомфорт другому (пусть будет Няша) и настает время обсудить это. Няша приходит и говорит Бяке: «У меня дискомфорт,…
В прошлом посте я обсудил документацию, которую неплохо бы писать в большинстве случаев. См также Как сделать тестирование приложений проще и читабельнее Сегодня поговорю про тесты. На мой взгляд, с…
Перефразирую известную фразу про бэкапы. Люди делятся на два типа. На тех, кто не пишет доки, и тех, кто уже пишет. Это мое мнение по большинству вопросов, связанных…
В большинстве проектов валидация моделей может осуществляться с использованием FormRequest объектов. И это правильно. Либо проверка может быть реализована в самом контроллере. Что, очевидно, часто не несет ничего…
Обсудим варианты решения проблем, связанных с XSS, CSRF, DDoS, include, Clickjacking, взломом паролей и не только. От базовых вещей до особенностей языка. Слайды https://bit.ly/2EdUZSD 02:18 Как фильтровать входы…